
TL;DR, Respuesta rápida
8 min de lecturaCPRA es la California Privacy Rights Act, la iniciativa electoral de 2020 que modificó la CCPA existente en lugar de reemplazarla, y que entró en vigor el January 1, 2023. Sumó una categoría definida de información personal sensible, un derecho del consumidor a limitar cómo una empresa usa esos datos, un derecho a corregir registros inexactos, y una agencia dedicada, la California Privacy Protection Agency. Una empresa que se pregunta qué significa CPRA para su configuración de analítica debe revisar si recopila alguna de las categorías que CPRA señala como sensibles, como la geolocalización precisa.
¿Qué significa CPRA para una empresa que recopila datos de consumidores?
Abreviatura de California Privacy Rights Act, CPRA es la ley que una empresa debe tener en cuenta en cuanto recopila información personal de residentes de California más allá de lo que ya cubría la CCPA (California Consumer Privacy Act) original. El mecanismo es que CPRA modificó la CCPA directamente, sumando una categoría definida de información personal sensible, nuevos derechos para el consumidor y un regulador dedicado, la California Privacy Protection Agency (CPPA), en lugar de crear una ley separada que la empresa tuviera que rastrear por su cuenta. CPRA debe leerse como una ampliación de las mismas obligaciones que ya tiene una empresa que cumple con la CCPA, no como una segunda ley sin relación.
¿Qué cambió CPRA respecto a la CCPA original?
CPRA cambió tres cosas más allá de lo que la CCPA original ya daba a los consumidores: un derecho a corregir información personal inexacta que una empresa conserva, un derecho a limitar cómo una empresa usa la información personal sensible, y un derecho a un trato igualitario al ejercer cualquier derecho de la CCPA, los tres nombrados directamente por la CPPA como adiciones que hizo CPRA. El mecanismo es que la aplicación de la ley dejó de depender solo del California Attorney General y pasó a una agencia dedicada, la CPPA, creada por la misma iniciativa electoral. Cualquier trabajo de cumplimiento de la CCPA terminado antes de 2023 debe tratarse como un punto de partida, no como un estado final, ya que CPRA sumó estas adiciones sobre esa base.
| Aspecto | CCPA original | Modificación de CPRA |
|---|---|---|
| Aplicación | California Attorney General | Agencia dedicada, la CPPA, con potestad normativa |
| Datos sensibles | Sin categoría separada | Información personal sensible definida, con derecho a limitar su uso |
| Corrección | Sin derecho a corregir | Se agregó el derecho a corregir información personal inexacta |
| Fecha de vigencia | January 1, 2020 | January 1, 2023 |
¿Qué se considera información personal sensible bajo CPRA?
La información personal sensible bajo CPRA cubre una lista nombrada que, según la CPPA, incluye números de seguro social y de licencia de conducir, información que permitiría acceder a una cuenta financiera, geolocalización precisa, el contenido de correo postal, correo electrónico y mensajes de texto, datos genéticos, e información biométrica usada para identificar a un consumidor, junto con estado de salud, orientación sexual, origen racial o étnico, ciudadanía, creencias religiosas y afiliación sindical. El mecanismo es que esta categoría recibe una protección más fuerte que la información personal ordinaria, ya que un consumidor puede indicar a una empresa que limite el uso de estos campos específicos a lo estrictamente necesario. Cualquier dato de analítica o de producto debe auditarse contra estas categorías exactas, siendo la geolocalización precisa y los datos de acceso a cuentas las dos que más aparecen por accidente en una configuración de seguimiento.
¿Quién hace cumplir CPRA, y qué hace realmente la CPPA?
La California Privacy Protection Agency hace cumplir CPRA, un rol que, según la CPPA, cubre "implementar y hacer cumplir la CCPA además de la Delete Act", la ley relacionada que establece los requisitos de registro y eliminación para los corredores de datos. El mecanismo es que la CPPA puede redactar y modificar regulaciones bajo la Administrative Procedures Act del estado, además de iniciar acciones de aplicación, lo que le da una potestad normativa que la oficina del Attorney General no tenía antes sobre esta ley. Conviene vigilar la página de regulaciones propia de la CPPA para conocer la normativa vigente, ya que la agencia sigue sumando requisitos, incluidos plazos para las reglas de tecnología de toma de decisiones automatizada que llegan hasta 2027.
¿Qué derechos otorga CPRA a un consumidor de California?
CPRA otorga a un consumidor de California el derecho a corregir información personal inexacta que una empresa conserva, el derecho a limitar el uso que una empresa hace de la información personal sensible, y el derecho a un trato igualitario al ejercer cualquiera de estos derechos, además de los derechos de acceso, eliminación y exclusión que ya daba la CCPA original. El mecanismo es que cada derecho genera una solicitud específica que un consumidor puede enviar a una empresa, y la empresa debe contar con un proceso funcional para atenderla dentro de los plazos de la ley. Las solicitudes de limitación de uso y corrección deben incorporarse al mismo proceso de gestión de solicitudes ya creado para las solicitudes de eliminación y exclusión de la CCPA, en lugar de crear un sistema separado.
¿Qué le pide CPRA a una configuración de analítica?
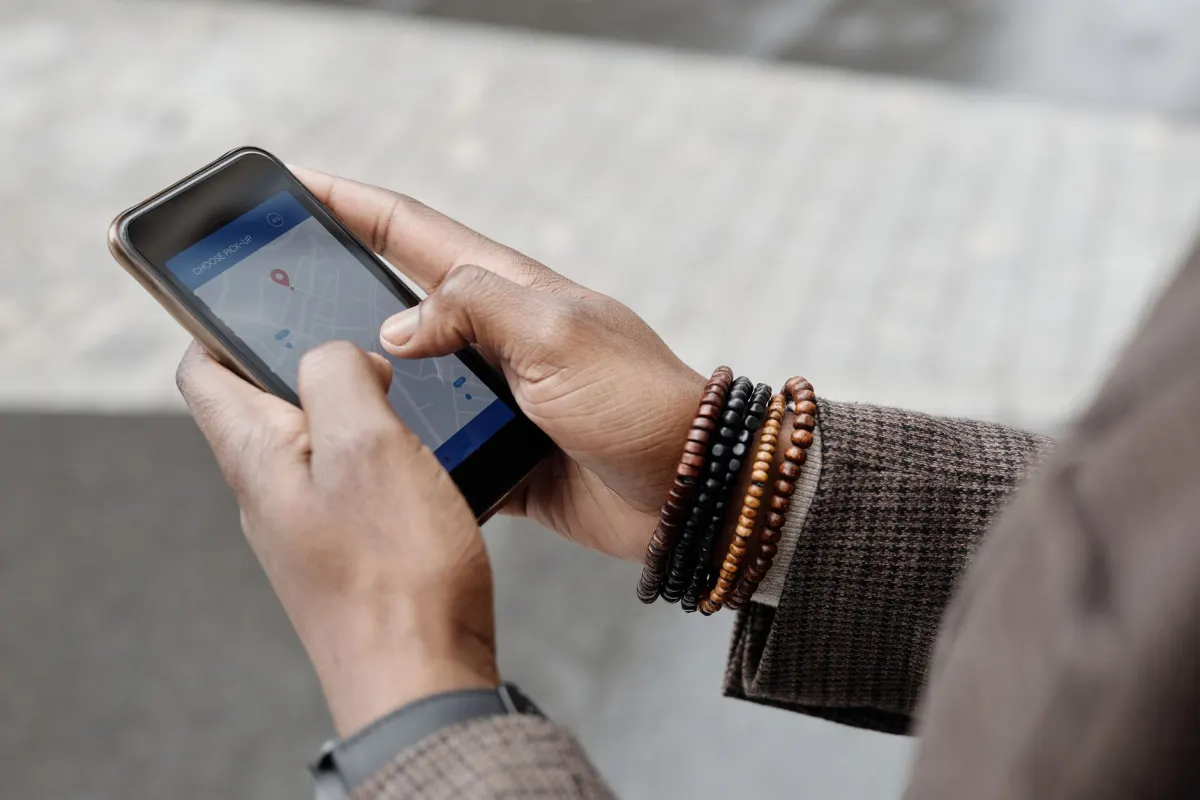
CPRA pide a una configuración de analítica evitar recopilar información personal sensible que no necesita, ya que la geolocalización precisa y cualquier dato que pudiera identificar a una persona concreta a partir de correo, mensajes o señales biométricas cae dentro de la categoría que los consumidores pueden indicar a una empresa que limite. La analítica que prioriza la privacidad de Flowsery se construye sin cookies y no aplica muestreo a los datos, lo que reduce las categorías que una solicitud de CPRA tiene que tocar frente a una configuración basada en cookies de terceros y device fingerprinting. Conviene revisar qué captura realmente un script de seguimiento frente a las políticas de GDPR y de cookies ya vigentes, ya que una configuración construida para evitar información personal innecesaria bajo una ley de privacidad necesita menos cambios para cumplir con otra.
Preguntas frecuentes
¿CPRA sustituye por completo a la CCPA?
No. CPRA modificó la CCPA en lugar de sustituirla, así que los derechos de acceso, eliminación y exclusión de la ley original siguen aplicando, con las adiciones de CPRA superpuestas. Una empresa se refiere a "CCPA" y "CPRA" como la misma ley en distintos momentos de su historia, no como dos leyes separadas.
¿Cuál es la diferencia entre información personal e información personal sensible bajo CPRA?
La información personal es la categoría más amplia de la CCPA que cubre cualquier cosa que identifique o se relacione con un consumidor específico, mientras que la información personal sensible es una lista más estrecha que CPRA nombra explícitamente, incluida la geolocalización precisa, el acceso a cuentas financieras y los datos biométricos. Un consumidor puede indicar a una empresa que limite el uso específicamente de la categoría sensible, un derecho que no existe para la información personal ordinaria.
¿CPRA se aplica a toda empresa que recopile datos de residentes de California?
CPRA se aplica según umbrales vinculados a los ingresos, el volumen de datos de consumidores procesados, o la proporción de ingresos que proviene de la venta de información personal, cuyos detalles se cubren en cuándo se aplican CCPA y CPRA. Conviene revisar ese recurso frente a las cifras actuales antes de asumir que una pequeña empresa está automáticamente exenta.
¿Puede un consumidor demandar directamente por una infracción de CPRA?
CPRA incluye un derecho de acción privada limitado a escenarios específicos de brecha de datos, separado de la propia potestad de aplicación de la CPPA, que cubre el conjunto más amplio de infracciones. La evolución de CCPA a CPRA explica cómo se divide la aplicación entre estas dos vías.
¿Cuál es el rol normativo de la CPPA más allá de la aplicación?
La CPPA puede redactar y modificar regulaciones bajo la Administrative Procedures Act de California, lo que permite a la agencia sumar requisitos concretos con el tiempo, como reglas para la tecnología de toma de decisiones automatizada, en lugar de dejar cada detalle al texto de la ley original. Una empresa debe seguir directamente la página de regulaciones de la CPPA, ya que las nuevas reglas pueden sumar obligaciones que la ley misma no detalla.
¿CPRA afecta a los datos de analítica propia igual que a los datos vendidos a corredores?
Las reglas de CPRA sobre información personal sensible se aplican sin importar si los datos se venden, ya que el derecho a limitar cubre cómo una empresa usa esos datos internamente, no solo si cambian de manos. Una empresa que vende datos a corredores enfrenta obligaciones adicionales bajo la Delete Act relacionada, que la CPPA también hace cumplir, además de las reglas de CPRA que ya se aplican al uso propio.
¿Cuándo entró en vigor CPRA?
CPRA fue la iniciativa de votación de 2020 que modificó la CCPA, y entró en vigor el 1 de enero de 2023. La CCPA original ya estaba vigente desde el 1 de enero de 2020, así que los tres años entre ambas fechas dieron a las empresas tiempo para construir sobre el trabajo de cumplimiento de CCPA ya existente en lugar de empezar de cero. Cualquier proceso creado para CCPA antes de 2023 cuenta como el punto de partida sobre el que se suman las adiciones de CPRA.
Flowsery
Prueba gratuita
Panel en tiempo real
Seguimiento de objetivos
Rastreo sin cookies
¿La CPPA sustituyó al fiscal general de California como entidad encargada de hacer cumplir la ley?
CPRA trasladó la aplicación de la ley, que dependía solo del fiscal general de California, a una agencia dedicada, la CPPA, creada por la misma iniciativa de votación. La CPPA indica que su función abarca implementar y hacer cumplir la CCPA, así como la Delete Act. También obtuvo la facultad de emitir normativa bajo la Ley de Procedimientos Administrativos del estado, una autoridad que la oficina del fiscal general no tenía antes sobre esta ley.
¿CPRA es una ley exclusiva de California?
CPRA se aplica a los consumidores de California y surgió de una iniciativa de votación de California, así que sus derechos y obligaciones están ligados a ese estado. La agencia que hace cumplir CPRA, la California Privacy Protection Agency, es una agencia estatal de California, y antes de que existiera la CPPA, la aplicación de la ley recaía en el fiscal general de California. Una empresa fuera de California solo necesita tener en cuenta CPRA si recopila información personal de residentes de California.
¿Qué es la Delete Act y cómo se relaciona con CPRA?
La Delete Act es la ley relacionada de California que establece los requisitos de registro y eliminación para corredores de datos, y la CPPA la hace cumplir junto con CPRA. Las dos leyes cubren obligaciones distintas. Las reglas de CPRA sobre información personal sensible se aplican sin importar si una empresa vende datos, mientras que la Delete Act añade obligaciones específicas para las empresas que venden datos a corredores. Una empresa que solo maneja datos propios sigue teniendo que cumplir las reglas de CPRA aunque no tenga ninguna exposición a la Delete Act.
¿Te resultó útil este artículo?
¡Cuéntanos qué opinas!
Vernos más en Google
Un clic marca Flowsery como fuente preferida y nuestros artículos aparecen más arriba en tus Noticias destacadas, el modo IA y los resúmenes con IA.
Antes de irte...
Flowsery
Analítica orientada a ingresos para tu sitio web
Rastrea cada visitante, fuente y conversión en tiempo real. Simple, potente y sin cookies.
Panel en tiempo real
Seguimiento de objetivos
Rastreo sin cookies
Términos relacionados del glosario
Estas cifras muestran la tasa de rebote media por industria
Nueve industrias registradas muestran una tasa de rebote media por industria documentada, entre 35.76% y 48.38%, según datos de Databox de septiembre de 2024.
Cómo aplicar la fórmula del valor promedio del pedido paso a paso
La fórmula del valor promedio del pedido divide los ingresos entre pedidos, y un código de descuento puede distorsionar en silencio cada cifra reportada.
Lo que realmente mide la duración media de sesión
En analítica clásica, la duración media de sesión da cero tiempo a la última página vista de cada sesión, arrastrando el promedio hacia abajo en silencio.
Por qué beforeunload vs pagehide decide si tus analíticas sobreviven
Comparar beforeunload vs pagehide muestra por qué el móvil se salta beforeunload, bloquea el bfcache y pagehide envía datos de forma fiable con sendBeacon.
Cómo la huella digital del navegador te identifica sin una cookie
Canvas, fuentes instaladas, tamaño de pantalla y zona horaria, combinados por la huella digital del navegador en un identificador que sobrevive al borrado.
La plantilla de reporte de bugs que ningún revisor rechaza
Una plantilla de reporte de bugs nombra cada campo que un revisor espera, desde pasos para reproducir hasta gravedad, o el ticket incompleto se rechaza.
Artículos relacionados
La fórmula detrás de una tasa de abandono del carrito típica
Cerca de siete de cada diez carritos en línea nunca llegan a pedido, y la tasa de abandono del carrito muestra cuánto ingreso representa esa brecha en un mes.
Leer bien una curva de retención empieza con el análisis de cohortes
Una curva de retención solo tiene sentido cuando el análisis de cohortes agrupa usuarios por una misma fecha de inicio, ya que un promedio oculta el patrón.
Dónde ocurre realmente la caída en un embudo de conversión
La conversión por paso y la conversión total responden preguntas distintas sobre un embudo de conversión, y su diferencia muestra dónde ocurre la caída.