
TL;DR, Kurzantwort
6 Min. LesezeitCPRA ist der California Privacy Rights Act, die Volksabstimmung von 2020, die den bestehenden CCPA änderte, statt ihn zu ersetzen, und am January 1, 2023 in Kraft trat. Er ergänzte eine definierte Kategorie sensibler personenbezogener Daten, ein Verbraucherrecht, die Nutzung dieser Daten durch ein Unternehmen zu begrenzen, ein Recht auf Korrektur ungenauer Daten und eine eigene Durchsetzungsbehörde, die California Privacy Protection Agency. Ein Unternehmen, das wissen will, was CPRA für sein Analytics-Setup bedeutet, muss prüfen, ob es eine der Kategorien erfasst, die CPRA als sensibel einstuft, etwa den genauen Standort.
Was bedeutet CPRA für ein Unternehmen, das Verbraucherdaten sammelt?
Ausgeschrieben California Privacy Rights Act, ist CPRA das Gesetz, das ein Unternehmen berücksichtigen muss, sobald es personenbezogene Daten kalifornischer Einwohner sammelt, die über das hinausgehen, was der ursprüngliche CCPA (California Consumer Privacy Act) bereits abdeckte. Der Mechanismus dahinter: CPRA änderte den CCPA direkt, indem es eine definierte Kategorie sensibler personenbezogener Daten, neue Verbraucherrechte und eine eigene Aufsichtsbehörde, die California Privacy Protection Agency (CPPA), ergänzte, statt ein separates Gesetz zu schaffen, das ein Unternehmen zusätzlich verfolgen müsste. CPRA ist als Erweiterung derselben Pflichten zu verstehen, die ein CCPA-konformes Unternehmen bereits hat, nicht als zweites, unabhängiges Gesetz.
Was hat CPRA am ursprünglichen CCPA geändert?
CPRA änderte drei Dinge, die über das hinausgehen, was der ursprüngliche CCPA Verbrauchern bereits gab: ein Recht auf Korrektur ungenauer personenbezogener Daten, die ein Unternehmen speichert, ein Recht, die Nutzung sensibler personenbezogener Daten durch ein Unternehmen zu begrenzen, und ein Recht auf Gleichbehandlung bei der Ausübung jedes CCPA-Rechts, alle drei von der CPPA direkt als Ergänzungen durch CPRA benannt. Der Mechanismus dahinter: Die Durchsetzung verlagerte sich davon, allein auf den California Attorney General zu setzen, hin zu einer eigenen Behörde, der CPPA, die durch dieselbe Volksabstimmung geschaffen wurde. Jede vor 2023 abgeschlossene CCPA-Compliance-Arbeit ist als Ausgangspunkt zu behandeln, nicht als fertiger Zustand, da CPRA diese Ergänzungen darauf aufgesetzt hat.
| Aspekt | Ursprünglicher CCPA | CPRA-Änderung |
|---|---|---|
| Durchsetzung | California Attorney General | Eigene Behörde, die CPPA, mit Regelsetzungsbefugnis |
| Sensible Daten | Keine eigene Kategorie | Sensible personenbezogene Daten definiert, mit Recht auf Nutzungsbegrenzung |
| Korrektur | Kein Korrekturrecht | Recht auf Korrektur ungenauer personenbezogener Daten hinzugefügt |
| Inkrafttreten | January 1, 2020 | January 1, 2023 |
Was gilt unter CPRA als sensible personenbezogene Daten?
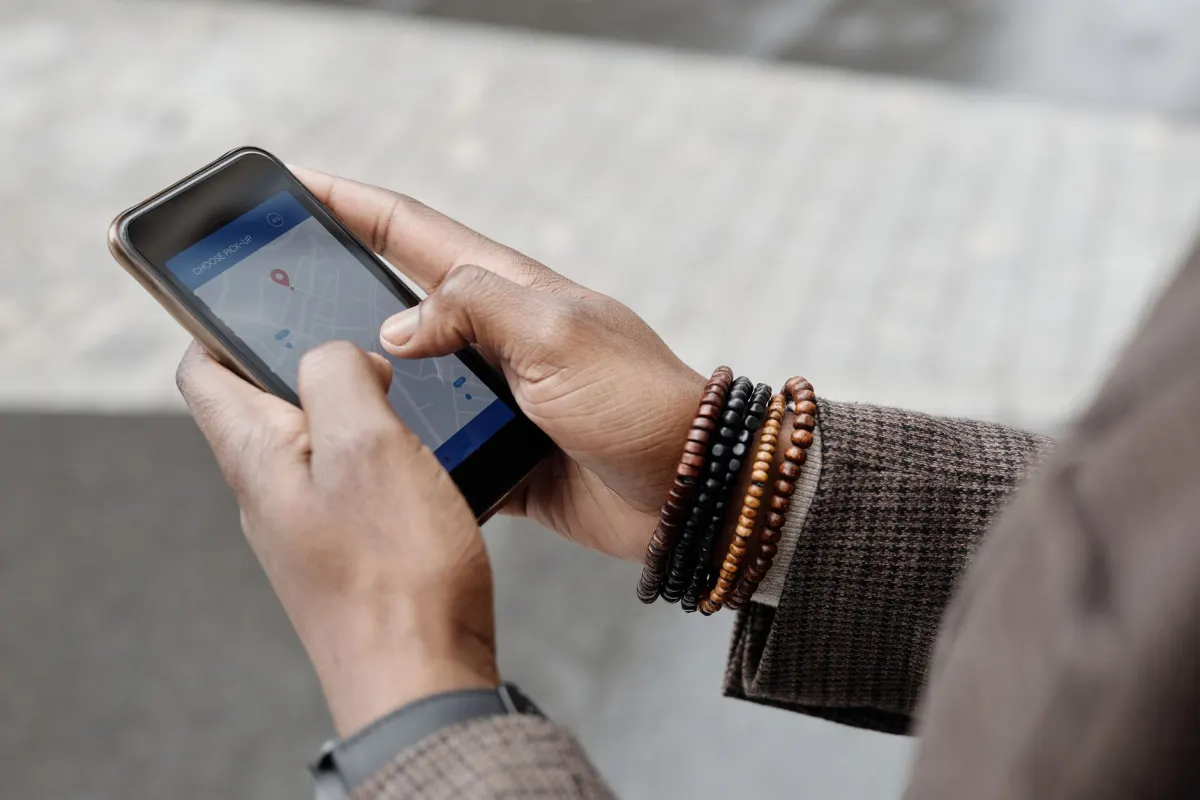
Sensible personenbezogene Daten umfassen unter CPRA eine benannte Liste, die laut CPPA Sozialversicherungsnummern und Führerscheinnummern, Informationen, die Zugriff auf ein Finanzkonto ermöglichen würden, genauen Standort, den Inhalt von Post-, E-Mail- und Textnachrichten, genetische Daten sowie biometrische Daten zur Identifizierung eines Verbrauchers umfasst, zusammen mit Gesundheitsstatus, sexueller Orientierung, rassischer oder ethnischer Herkunft, Staatsangehörigkeit, religiösen Überzeugungen und Gewerkschaftszugehörigkeit. Der Mechanismus dahinter: Diese Kategorie erhält stärkeren Schutz als gewöhnliche personenbezogene Daten, da ein Verbraucher ein Unternehmen anweisen kann, die Nutzung dieser konkreten Felder auf das zwingend Erforderliche zu begrenzen. Analytics- oder Produktdaten sollten genau auf diese Kategorien geprüft werden, wobei genauer Standort und Kontozugriffsdaten die zwei häufigsten sind, die versehentlich in einem Tracking-Setup auftauchen.
Wer setzt CPRA durch, und was macht die CPPA konkret?
Die California Privacy Protection Agency setzt CPRA durch, eine Rolle, die laut CPPA "die Umsetzung und Durchsetzung des CCPA sowie des Delete Act" umfasst, des verwandten Gesetzes, das Registrierungs- und Löschpflichten für Datenmakler regelt. Der Mechanismus dahinter: Die CPPA kann Vorschriften im Rahmen des Administrative Procedures Act des Bundesstaates erlassen und ändern, zusätzlich zur Durchführung von Durchsetzungsmaßnahmen, was ihr eine Regelsetzungsbefugnis verleiht, die das Büro des Attorney General über dieses Gesetz zuvor nicht hatte. Die eigene Regulierungsseite der CPPA lohnt einen Blick für aktuelle Regelsetzung, da die Behörde laufend weitere Anforderungen ergänzt, einschließlich Fristen für Regeln zu automatisierter Entscheidungsfindungstechnologie, die bis 2027 reichen.
Welche Rechte gibt CPRA einem kalifornischen Verbraucher?
CPRA gibt einem kalifornischen Verbraucher das Recht, ungenaue personenbezogene Daten zu korrigieren, die ein Unternehmen speichert, das Recht, die Nutzung sensibler personenbezogener Daten durch ein Unternehmen zu begrenzen, und das Recht auf Gleichbehandlung bei der Ausübung dieser Rechte, zusätzlich zu den Zugriffs-, Lösch- und Widerspruchsrechten, die der ursprüngliche CCPA bereits vorsah. Der Mechanismus dahinter: Jedes Recht erzeugt eine konkrete Anfrage, die ein Verbraucher an ein Unternehmen richten kann, und das Unternehmen muss über einen funktionierenden Prozess verfügen, um sie innerhalb der gesetzlichen Fristen zu erfüllen. Die Anfragen zur Nutzungsbegrenzung und Korrektur sollten in denselben Anfrageprozess eingebaut werden, der bereits für CCPA-Lösch- und Widerspruchsanfragen besteht, statt ein separates System aufzubauen.
Was verlangt CPRA von einem Analytics-Setup?
CPRA verlangt von einem Analytics-Setup, das Sammeln nicht benötigter sensibler personenbezogener Daten zu vermeiden, da genauer Standort sowie jede Information, die eine bestimmte Person anhand von Post, Nachrichten oder biometrischen Signalen identifizieren könnte, unter die Kategorie fällt, die Verbraucher ein Unternehmen anweisen können zu begrenzen. Flowserys datenschutzfreundliche Analytics ist cookiefrei aufgebaut und arbeitet ohne Sampling, wodurch die Kategorien, die eine CPRA-Anfrage betreffen können, kleiner ausfallen als bei einem Setup, das auf Cookies von Drittanbietern und Device Fingerprinting basiert. Was ein Tracking-Skript tatsächlich erfasst, sollte gegen die bereits bestehenden GDPR- und Cookie-Richtlinien geprüft werden, da ein Setup, das unnötige personenbezogene Daten unter einem Datenschutzgesetz vermeidet, für ein anderes weniger Anpassungen braucht.
Häufig gestellte Fragen
Ersetzt CPRA den CCPA vollständig?
Nein. CPRA änderte den CCPA, statt ihn zu ersetzen, sodass die Zugriffs-, Lösch- und Widerspruchsrechte des ursprünglichen Gesetzes weiterhin gelten, ergänzt um die Zusätze von CPRA. Ein Unternehmen bezeichnet "CCPA" und "CPRA" als dasselbe Gesetz zu unterschiedlichen Zeitpunkten seiner Geschichte, nicht als zwei getrennte Gesetze.
Was unterscheidet personenbezogene Daten von sensiblen personenbezogenen Daten unter CPRA?
Personenbezogene Daten sind die breitere CCPA-Kategorie, die alles umfasst, was einen bestimmten Verbraucher identifiziert oder mit ihm in Verbindung steht, während sensible personenbezogene Daten eine engere, von CPRA namentlich benannte Liste sind, darunter genauer Standort, Zugriff auf Finanzkonten und biometrische Daten. Ein Verbraucher kann ein Unternehmen anweisen, die Nutzung speziell der sensiblen Kategorie zu begrenzen, ein Recht, das für gewöhnliche personenbezogene Daten nicht besteht.
Gilt CPRA für jedes Unternehmen, das Daten von kalifornischen Einwohnern sammelt?
CPRA gilt auf Basis von Schwellenwerten, die an Umsatz, das Volumen verarbeiteter Verbraucherdaten oder den Anteil des Umsatzes aus dem Verkauf personenbezogener Daten gekoppelt sind; die Details dazu stehen in wann CCPA und CPRA gelten. Diese Ressource sollte gegen die aktuellen Zahlen geprüft werden, bevor angenommen wird, dass ein kleines Unternehmen automatisch ausgenommen ist.
Kann ein Verbraucher direkt wegen eines CPRA-Verstoßes klagen?
CPRA sieht ein privates Klagerecht vor, das auf bestimmte Datenschutzverletzungsszenarien begrenzt ist, getrennt von der eigenen Durchsetzungsbefugnis der CPPA, die die breitere Masse an Verstößen abdeckt. Die Entwicklung von CCPA zu CPRA beschreibt, wie sich die Durchsetzung auf diese beiden Wege aufteilt.
Welche Regelsetzungsrolle hat die CPPA über die Durchsetzung hinaus?
Die CPPA kann Vorschriften im Rahmen des Administrative Procedures Act Kaliforniens erlassen und ändern, was der Behörde erlaubt, im Lauf der Zeit konkrete Anforderungen zu ergänzen, etwa Regeln für automatisierte Entscheidungsfindungstechnologie, statt jedes Detail dem Text des ursprünglichen Gesetzes zu überlassen. Ein Unternehmen verfolgt die Regulierungsseite der CPPA direkt, da neue Regeln Pflichten hinzufügen können, die das Gesetz selbst nicht ausformuliert.
Betrifft CPRA First-Party-Analytics-Daten genauso wie an Datenmakler verkaufte Daten?
Die Regeln von CPRA zu sensiblen personenbezogenen Daten gelten unabhängig davon, ob Daten verkauft werden, da das Recht auf Begrenzung erfasst, wie ein Unternehmen diese Daten intern nutzt, nicht nur, ob sie den Besitzer wechseln. Ein Unternehmen, das Daten an Datenmakler verkauft, unterliegt zusätzlichen Pflichten aus dem verwandten Delete Act, den die CPPA ebenfalls durchsetzt, zusätzlich zu den CPRA-Regeln, die bereits für die First-Party-Nutzung gelten.
Wann trat CPRA in Kraft?
CPRA war die Volksabstimmung aus dem Jahr 2020, die den CCPA änderte, und trat am 1. Januar 2023 in Kraft. Der ursprüngliche CCPA galt bereits seit dem 1. Januar 2020, sodass die drei Jahre dazwischen Unternehmen Zeit gaben, auf bestehender CCPA-Compliance-Arbeit aufzubauen, statt von vorn zu beginnen. Jeder Prozess, der vor 2023 für CCPA aufgebaut wurde, gilt als Ausgangspunkt, auf den die Ergänzungen von CPRA aufsetzen.
Flowsery
Kostenlos testen
Echtzeit-Dashboard
Zielverfolgung
Cookie-freies Tracking
Hat die CPPA den kalifornischen Generalstaatsanwalt als Durchsetzungsbehörde abgelöst?
CPRA verlagerte die Durchsetzung von der alleinigen Zuständigkeit des kalifornischen Generalstaatsanwalts auf eine eigene Behörde, die CPPA, die durch dieselbe Volksabstimmung geschaffen wurde. Die CPPA gibt an, dass ihre Aufgabe die Umsetzung und Durchsetzung des CCPA sowie des Delete Act umfasst. Zudem erhielt sie Regelsetzungsbefugnisse nach dem Verwaltungsverfahrensgesetz des Bundesstaates, eine Befugnis, die das Büro des Generalstaatsanwalts über dieses Gesetz zuvor nicht hatte.
Gilt CPRA nur für Kalifornien?
CPRA gilt für kalifornische Verbraucher und entstand durch eine kalifornische Volksabstimmung, daher sind seine Rechte und Pflichten an diesen Bundesstaat gebunden. Die Behörde, die CPRA durchsetzt, die California Privacy Protection Agency, ist eine kalifornische Landesbehörde, und zuvor lag die Durchsetzung beim kalifornischen Generalstaatsanwalt. Ein Unternehmen außerhalb Kaliforniens muss CPRA nur berücksichtigen, wenn es personenbezogene Daten von kalifornischen Einwohnern sammelt.
Was ist der Delete Act, und wie hängt er mit CPRA zusammen?
Der Delete Act ist das verwandte kalifornische Gesetz, das Registrierungs- und Löschpflichten für Datenmakler festlegt, und die CPPA setzt es zusätzlich zu CPRA durch. Beide Gesetze werden von derselben Behörde durchgesetzt, decken aber unterschiedliche Pflichten ab. Die Regeln von CPRA zu sensiblen personenbezogenen Daten gelten unabhängig davon, ob ein Unternehmen Daten verkauft, während der Delete Act zusätzliche Pflichten speziell für Unternehmen einführt, die Daten an Makler verkaufen. Ein Unternehmen, das nur First-Party-Daten verarbeitet, muss die Regeln von CPRA trotzdem einhalten, auch ohne Berührung mit dem Delete Act.
War dieser Artikel hilfreich?
Teilen Sie uns Ihre Meinung mit!
Sieh uns öfter bei Google
Ein Klick macht Flowsery zu einer bevorzugten Quelle. Unsere Artikel stehen dann weiter oben in deinen Top-Meldungen, im KI-Modus und in den KI-Übersichten.
Bevor Sie gehen...
Flowsery
Umsatzorientierte Analysen für Ihre Website
Verfolgen Sie jeden Besucher, jede Quelle und jede Conversion in Echtzeit. Einfach, leistungsstark und komplett ohne Cookies.
Echtzeit-Dashboard
Zielverfolgung
Cookie-freies Tracking
Verwandte Glossarbegriffe
Diese Zahlen zeigen die durchschnittliche Absprungrate nach Branche
Neun erfasste Branchen zeigen eine dokumentierte durchschnittliche Absprungrate nach Branche von 35.76% bis 48.38%, laut Databox-Daten aus September 2024.
Die Formel für den durchschnittlichen Bestellwert Schritt für Schritt erklärt
Die Formel für den durchschnittlichen Bestellwert teilt den Umsatz durch die Bestellungen, und ein Rabattcode kann jede gemeldete Zahl still verzerren.
Was die durchschnittliche Sitzungsdauer wirklich misst
Klassische Analyse gibt der durchschnittlichen Sitzungsdauer null Zeit für den letzten Seitenaufruf jeder Sitzung und zieht den Durchschnitt leise nach unten.
Warum Beforeunload vs Pagehide entscheidet, ob Analytics-Daten überleben
Im Vergleich zeigt Beforeunload vs pagehide, warum Mobilgeräte beforeunload überspringen, den Bfcache blockieren, und pagehide mit sendBeacon Daten sendet.
Wie Browser-Fingerprinting Sie ohne Cookie identifiziert
Canvas-Rendering, installierte Schriftarten, Bildschirmgröße und Zeitzone kombiniert Browser-Fingerprinting zu einer Kennung, die eine Löschung übersteht.
Die Bugreport-Vorlage, die kein Reviewer ablehnt
Eine Bugreport-Vorlage nennt jedes Feld, das ein Reviewer erwartet, von Schritten zur Reproduktion bis zum Schweregrad, sonst wird das Ticket abgelehnt.
Verwandte Artikel
Die Formel hinter einer typischen Warenkorbabbruchrate
Etwa sieben von zehn Online-Warenkörben werden nie zur Bestellung, und die Warenkorbabbruchrate zeigt, wie viel Umsatz diese Lücke in einem Monat darstellt.
Eine Retentionskurve richtig lesen beginnt mit der Kohortenanalyse
Eine Retentionskurve ergibt erst Sinn, sobald die Kohortenanalyse Nutzer nach Startdatum gruppiert, denn ein Durchschnitt verdeckt das Muster dahinter.
Wo der Abbruch im Conversion-Funnel wirklich passiert
Schrittkonversion und Gesamtkonversion beantworten unterschiedliche Fragen zum Conversion-Funnel, und die Lücke zeigt genau, wo der Abbruch wirklich passiert.